縱深防禦:從外到內完整防護 為了改善傳統入侵防禦系統的問題,Sourcefire新世代入侵防禦系統具備網路狀態探索、自動調校規則、使用者身份識別及關連式分析報表等新功能,並且允許管理者自行撰寫入侵防禦規則,防護自行開發的應用程式,或是已經停止支援的產品。 Sourcefire入侵防禦解決方案包含Sensor(IPS)及Defense Center(管理主控台),Sensor除了部署在網路邊界,還能防護內部網段、DMZ區、資料中心…等位置,提供完整的縱深防護;一般傳統的入侵防禦系統都部署在閘道端,無法防禦內部攻擊,造成很大的資安漏洞。 以下我們簡單說明Sourcefire跨世代的防禦技術: 即時網路警知 RNA是透過Sourcefire獨家的被動探索技術,分析通過Sourcefire IPS的封包,以獲得最即時的內容,包含網路設備、作業系統、應用程式、行動裝置及網路流量等資訊。由於採用被動式探索技術,因此不會造成任何負擔,主機上也不會產生任何安全警示(主動探索可能會造成網路斷線,引起防火牆或防毒軟體的警示,並且有空窗期的問題)。舉例來說,當一台新的電腦插上網路線,封包流經S
LinkReport是結合Xtera的報表系統,提供一個整 合的操作介面,讓系統管理者可以在單一的操作介面中,獲取所需要的報表資料。針對其在運作中所產生的原始資訊,進行分析 與統計,即時監控網路寬頻線路狀態、網路流量、網路使用頻寬、網路內容過濾等資訊,快速且有效地提供彙總及分析報表。提 供完整的網路資料傳輸報表,來滿足管理者的不同需求。並透過自動任務設定,將用戶需要的網路狀態報告通過e-mail 及時發 送到指定的信箱中。讓管理者能掌握網路應用狀況,妥善規劃網路架構,以發揮網路資訊效益,降低整體使用成本。 産品簡介 LinkReport 是一套功能強大的寬頻管理報表分析系統,緊密整合AscenLink每個主要功能所提供的完整記録檔,讓管理者能輕鬆掌握整體對外網路的使用狀況,針對不同需求,提供各式的分析報表。LinkReport 除了提供日常分析報表 (頻寬使用紀錄/頻寬統計),高階分析報表 (群組類別/服務/來源位址/目的位址/對外線路/時間),同時支援短程 (秒/分鐘/小時) 和長期 (月/週/日) 進行資料分析,詳細的統計圖表能幫助管理者確實了解對外網路狀態,進行進一步的網路效能調
FlowReport搭配AscenFlow處理主要功能的完整日誌記錄, 有效的幫助網路管理員清晰的瞭解網路中的各個應用,及每個應用佔用的頻寬,對於各種網路應用類型,來源位址及目的位址、與 使用者進行詳細的分析,提供管理者清晰的線路使用報告。FlowReport除了可提供長期的的統計分析之外,也可以依管理者偏好設 定深入的互動式報表,簡潔的介面和支援多語言系統,直覺化的設計讓使用者輕鬆提高工作效率。 産品簡介 Flow Report能綜合AscenFlow控管第七層應用的數據分析處理大量的日誌記錄,提供管理者即時監控網路傳輸的分析報表。FlowReport可根據解析所得的資訊,提供詳細的報表分析。根據不同管理者需求,提供不同類型的分析結果,使管理者更輕鬆地瞭解頻寬資源的使用情況。內建的即時統計功能可同時支援短程 (秒/分鐘/小時)和長期 (日/月)的統計分析,這些統計表能幫助管理者確實掌握網路流量狀態,從複雜難懂的流水性日誌中解脫出來,輕鬆制定下一步的帶寬管理策略。 產品特色 透過可定制的多層次挖掘(drill-down),增強AscenFlow日誌記錄所產生的各式長短期統計。 依據來源
由於網際網路的蓬勃發展,各企業對外連線頻寬的增加, 加上應用系統類型的多樣化,使得對外網路的頻寬管理及流量監控與分析變得日益重要。現今的網路維護部門不僅要妥善分配網路 頻寬,保證重要網路服務的使用頻寬,還需分析網路流量的來源及目的地並檢測異常流量,以期能有效掌握網路頻寬的使用狀況。 AscenFlow為因應此類內部頻寬資源管理需求所精心研發的整合性解決方案。AscenFlow可確保良好的網路服務品質及網路效能,持續監控及分析內部 及外部的網路流量。其具有彈性的政策式控管架構,可協助管理者,依據不同的優先順序,制定符合公司要求的網路頻寬管理策略。 保證在工作時間內,關鍵性應用程式的正常運行,提高工作效率。 産品簡介 AscenFlow 是寬宇科技針對網路頻寬管理及流量監控分析所研發的解決方案。它能提供管理者設定各項服務的基本頻寬/最大頻寬,並能分析網路效能及流量計費、認證支援、異常流量掌控、異常流量警告等功能。AscenFlow Model 共有M2001、M2005、M2010、M2020、M3020、M3050、M3100、M6100、M6200 及M6300 型全系列高效能網路流量
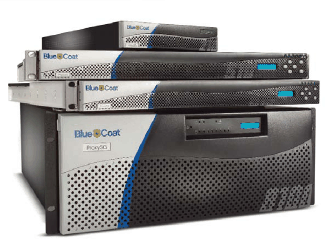
WAN優化方案提供優越的使用者經驗 Blue Coat ProxySG為Blue Coat應用傳遞網路(Application Delivery Network, ADN)的基礎,為分散型企業的 員工快速且安全地傳遞商務應用。Blue Coat ProxySG Acceleration Edition提供一個強大而具彈性的廣域網路優 化方案,協助改善應用效能。ProxySG設備可部署於遠端分公司和企業網路核心區域,構成一個安全、快速且透明 的應用傳遞基礎設施,進而協助企業提昇使用者生產力、降低頻寬費用以及完成重要的IT計畫。 産品功能 加速 通訊協定最佳化 針對LAN架構而設計的協定與應用程式,若在WAN環境下運作可能造成延遲問題,Blue Coat透過選擇最適的通訊協定以加速應用效能。 物件快取 即使是集中儲存的資料,也能透過本地端快取儲存遠端內容,顯著的加速Web應用傳遞的速度和工作流程。 位元快取 減少延遲情況並顯著降低持續傳送重複資料單元、以及跨WAN傳輸異質應用所造成的頻寬消耗。 壓縮 針對可壓縮的資料進行壓縮,進而減少資料通過WAN所產生的延遲情況以及頻寬消耗。 頻寬管理
完全 WEB 可視度及控制 Blue Coat Reporter 可讓管理人員深入洞悉使用者的所有 Web 相關活動,提供有關視訊和 Web 應用程式使用的詳細 報告。除 URL 篩選之外,Reporter 還提供可自訂、一覽式的「儀表板」和報告,並附帶直觀的「挖掘」功能,使它 成為當今競爭激烈的商業環境中有關安全、合規、頻寬管理及關鍵業務任務的重要組成部分。Reporter 能迅速處理來 自 Blue Coat ProxySG 和 ProxyClient 以及來自 Webfilter 和 ProxyAV 的傳送資料,並為安全專家、部門經理、人力資 源經理及網路管理員創建直觀的報告。Blue Coat Reporter 提供了實現完全 Web 可視度與控制的終極解決方案。 産品功能 全方位的安全及 Web 活動資訊 即時儀表板 可自訂的、基於角色的儀表板支援對當前狀態資訊進行一覽無餘、個性化的檢視,同時提供與 web 活動及安全事件有 關的近期或長期趨勢分析功能。 直觀的導覽 透過基於 FLEX 的 GUI 讓管理員可以輕鬆了解相關資訊或其他細節詳情,以便對事件開展鑑識調查,或對可能影
為用戶提供 WAN 優化的進階體驗 Blue Coat MACH5 可為您提供靈活、強大且快速的重要應用程式以滿足當代商務需求。透過結合專業優化功能, 包括協定加速、壓縮、快取及 QoS 、MACH5 可顯著改善檔案傳送、備份、電郵、資料庫、視訊及雲端應用的性 能。且 MACH5 是唯一一款能夠跨 IPv4 或 IPv6 環境下提供此性能的網路工具。MACH5 可在網路中心及分支進行 部署,確保任地方的使用者體驗其所預期的應用性能。 産品功能 加速 協定優化:透過減少延遲對最初為LAN 所設計,而在 WAN 中運行的效率低的協定或應用所產生的不利影響來提高應用性能 物件快取:透過將遠端檔案集中儲存在分公司本地大大的加速 Web 應用及工作流 位元組快取:降低延遲影響並大幅減少不同應用程式透過 WAN 傳輸重複數據元素的頻寬消耗 壓縮:降低延遲影響並減少透過 WAN傳輸任何可壓縮數據的頻寬消耗 頻寬管理:透過設定關鍵企業數據流優於大量資料流或娛樂流量的優先權來確保生產力 視訊優化:串流分割、視訊預先抓取及視訊快取可節省多達 99.99% 的頻寬 行動使用者優化:提高使用 BlueCoat
公司簡介 Fortinet 公司成立於2000 年。創始人Ken Xie 即為 Netscreen 公司的原執行總裁兼創辦人之一。公司總部位於美國加州的 Sunnyvale 市。在北美、歐洲、亞洲均設有分支機構。 管理團隊擁有卓越的資安市場經驗受到了工商業的矚目,且獲得了無數的獎項。當初由風險管理公司投資 1 億美元,至今 Fortinet 已立於資安市場的領導地位。使用 Fortinet 提供之系統與產品服務的客戶遍及全世界,包括了服務提供商與大中小型企業。 Fortinet 為整合式威脅管理 (UTM) 領導廠商,能針對企業和服務供應商的網路環境,提供最佳的安全解決方案。Fortinet 的 FortiGate 系列產品和 FortiGuard 線上安全訂閱服務,共同提供完整的整合式網路安全功能,包括防毒、防火牆、VPN、入侵防護 (IPS)、網頁過濾、防垃圾郵件和流量最佳化。 Fortinet 的設備,從適合小型企業及分支辦公室使用的 FortiGate-50 系列,到適合大型企業及服務供應商的 FortiGate-5000 系列,都是以專利技術平台為基礎。包括專屬設計加速特定安
公司簡介 Palo Alto成立於2005年,總部位於美國Sunnyvale, CA,經營團隊成員以過去對防火牆、入侵防禦等領域豐富的經驗,致力於創新發明真正符合目前Web 2.0網路應用的新一代防火牆。透過其專利技術的App-IDTM技術,解決傳統防火牆傳統技術限制所無法企及,可強化應用程式、使用者、內容的可視性與控制,同時達到防火牆應該具備的高執行效能與低延遲性。所開發的新一代防火牆於2007年正式出貨至今,在全球已經獲得數以百計的知名企業客戶信賴,涵蓋政府機構、製造、金融、醫療、教育、網路服務、零售,及許多其他產業。期間也已獲得許多知名專業機構的高度評價與獎項。 前一代防火牆的設計原理,僅是針對port, IP, protocol執行政策控制,缺乏對Internet環境,例如:Web 2.0, IM, P2P等應用程式的可視性及控制,需要藉助各式輔助防火牆設備的堆疊,例如:IPS, UTM, URLF, WAF等,因此造成企業極高的建置維護成本、管理界面繁複、設備延遲造成的網路效能低落。現在已是重新檢視這些安全基礎設備的時候。 Palo Alto Networks 新一代防火牆使

思科NGFW系列The Cisco Firepower® NGFW (next-generation firewall)是思科推出的下一代防火牆安全解決方案,它是提供了新一代的安全性和VPN服務的模組化平臺。企業可以根據特定需求定購不同版本,做到逐步購買、按需部署,靈活方便地實現安全功能的擴展。 為了確保網路安全,以往企業通常購入一系列專用型安全設備,造成投入成本大、部署繁複、管理複雜的局面。而融合多種安全功能於一身的思科NGFW,具備保護企業投資、降低總體安全運行成本、方便部署、易於管理的巨大優勢。 産品功能 市場領先的Anti-X功能 思科NGFW內容安全和控制(CSC)安全服務模組,能夠提供全面的惡意軟體防禦和內容控制,使企業既能充分利用Inernet帶來的各種便利,又能降低用戶端系統遭受感染和威脅的風險和成本。 融合強大靈活的VPN 提供靈活的技術,因而能根據遠端接入和網站到網站連接要求,提供定制的解決方案。提供易於管理的IP Security(IPsec)和安全通訊端層(SSL)VPN遠端和網路敏感型網站到網站VPN連接,使企業能夠通過公共網路為移動使用者、遠端網站和業務合作